

IA · análise
Ataques DDoS hipervolumétricos crescem 85% e mudam de alvo no Brasil em 2026
Levantamento da Huge Networks mostra aumento sem precedentes em ataques DDoS no país, com recorde de 6,86 Tbps em julho e migração dos alvos entre regiões. Empresas e órgãos públicos enfrentam riscos operacionais maiores e imprevisíveis.
O mercado brasileiro de tecnologia e telecomunicações convive com uma crença perigosa: a de que ataques DDoS (Distributed Denial of Service) de grande escala são eventos raros, previsíveis e restritos a certos setores ou regiões. Dados recentes divulgados pela Huge Networks, empresa especializada em mitigação de DDoS, desmontam essa percepção e impõem um novo patamar de urgência para quem gere operações críticas, seja em empresas privadas ou órgãos públicos.
A escalada dos ataques DDoS: números inéditos e crescimento acelerado
Segundo levantamento da Huge Networks, publicado tanto pelo CISO Advisor quanto pelo Convergencia Digital, o volume de ataques DDoS no Brasil aumentou 85% nos primeiros sete meses de 2026 em comparação ao mesmo período do ano anterior. Entre janeiro e julho, a infraestrutura da empresa bloqueou mais de 521 mil tentativas de ataque. O dado é atribuído exclusivamente à base de clientes da Huge Networks, que inclui operadoras de telecomunicações, instituições financeiras, fintechs, e-commerces e órgãos públicos.
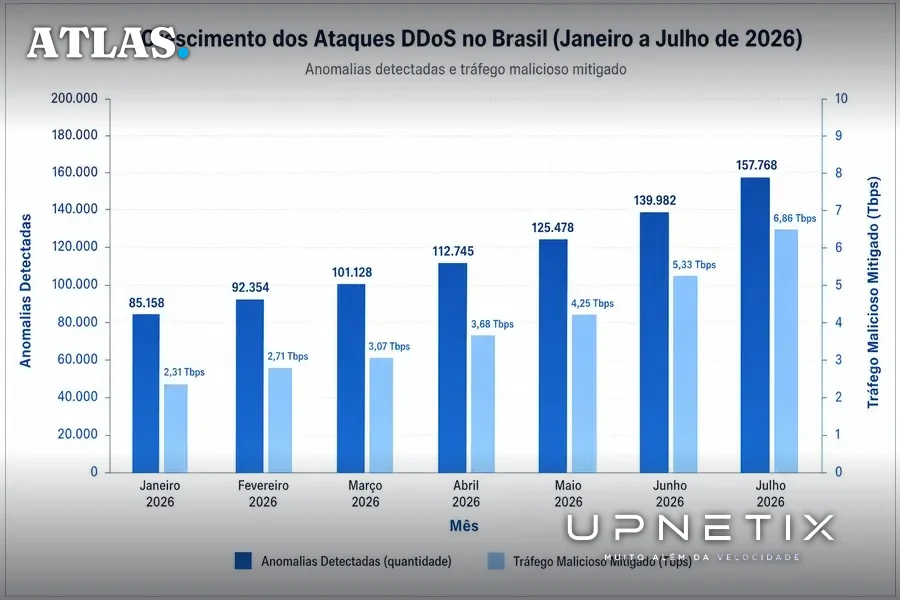
O ritmo da escalada é ainda mais alarmante quando se observa o salto de volumetria: em julho, a empresa mitigou 6,86 Tbps de tráfego malicioso, um crescimento de 185% em relação a junho. Esse volume representa o maior já registrado pela Huge Networks desde sua fundação, em 2014, e supera em 53% o recorde anterior de dezembro de 2025 (4,47 Tbps). Para efeito de comparação, ataques acima de 1 Tbps já são considerados hipervolumétricos e demandam infraestrutura de mitigação de alta robustez.
O aumento não se limita à intensidade. A frequência das tentativas de ataque também cresceu: em janeiro, foram detectadas 85.158 anomalias, número que saltou para 157.768 em julho, um avanço de 85% no período.
Alvos em movimento: migração regional desafia previsibilidade
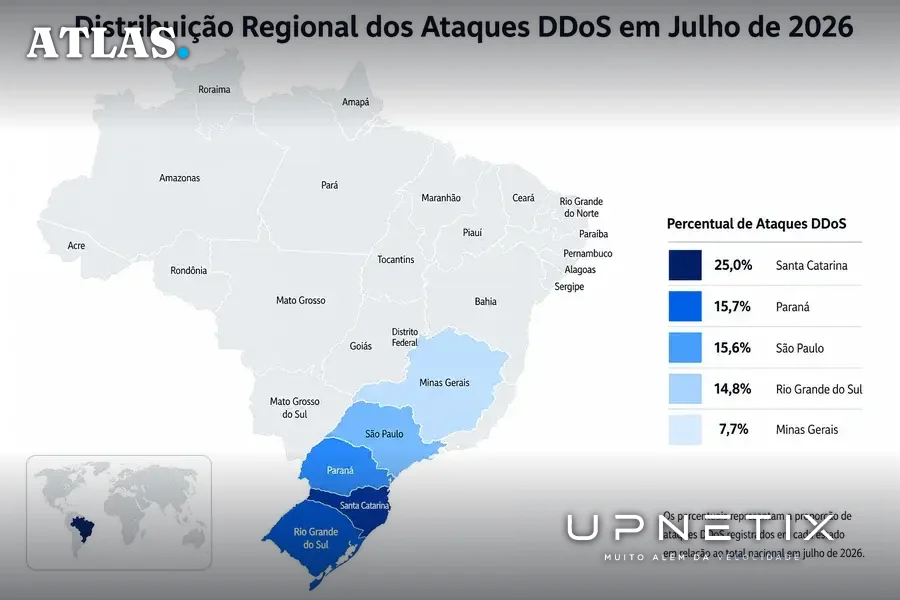
Um dos aspectos mais inquietantes revelados pelo relatório da Huge Networks é a alternância constante na distribuição geográfica dos ataques DDoS. Em julho, Santa Catarina concentrou 25% das anomalias, liderando o ranking pela primeira vez. Paraná (15,7%), São Paulo (15,6%), Rio Grande do Sul (14,8%) e Minas Gerais (7,7%) completam a lista dos estados mais visados no mês, com a região Sul respondendo por 55,5% das tentativas.
Essa configuração representa uma mudança expressiva em relação aos meses anteriores. Em maio, o Pará havia liderado com 23,8%, e os estados do Norte e Nordeste juntos somaram mais da metade das ocorrências. Já em junho, São Paulo retomou a dianteira, enquanto Norte e Nordeste responderam por 34,37%. A alternância sugere que os atacantes estão migrando seus alvos preferenciais entre diferentes regiões do país, tornando a antecipação de riscos ainda mais complexa para quem administra infraestrutura digital.
Camada de Transporte na mira: estratégia dos atacantes e impacto operacional
Outro consenso entre as duas publicações é o foco dos ataques: a Camada 4 do modelo OSI, conhecida como Camada de Transporte, foi o alvo em todos os meses analisados, concentrando 85,53% dos ataques detectados em julho. Essa camada é responsável pelo transporte de dados entre sistemas e, quando comprometida, pode afetar diretamente a disponibilidade de serviços essenciais.
O ataque recorde de julho, direcionado a uma operadora de telecomunicações na região Sudeste, ilustra o potencial de impacto. Com duração de aproximadamente 3 horas e 20 minutos, o ataque foi completamente mitigado pela Huge Networks, e o serviço da operadora permaneceu disponível, sem que os assinantes percebessem a ofensiva. Esse episódio demonstra que, mesmo diante de volumes inéditos, a capacidade de resposta técnica pode evitar prejuízos imediatos ao usuário final, mas não elimina o risco para a operação como um todo.
Erick Nascimento, CEO e fundador da Huge Networks, resume a gravidade do cenário: “O crescimento de 185% em volumetria em apenas um mês não é um pico isolado, mas parte de uma escalada consistente que observamos em nossa operação”.
O que está em disputa: custo, risco e imprevisibilidade para empresas e setor público
O aumento de ataques hipervolumétricos e a migração dos alvos regionais elevam o custo e o risco operacional para empresas e órgãos públicos. A necessidade de infraestrutura de mitigação robusta, capaz de lidar com múltiplos terabits por segundo de tráfego malicioso, deixa de ser uma preocupação exclusiva de grandes bancos ou operadoras nacionais e passa a integrar o cotidiano de ISPs regionais, e-commerces, fintechs e entidades governamentais de todos os portes.
O dado de que a Huge Networks protege mais de mil organizações no Brasil sugere que o universo de potenciais vítimas é amplo e diversificado. A alternância geográfica dos ataques indica que confiar em histórico de incidentes locais ou em padrões antigos de ameaça pode ser uma armadilha. Empresas que operam no Norte e Nordeste, por exemplo, já estiveram no topo do ranking de ataques recentes, mas em poucos meses viram o foco migrar para o Sul e Sudeste. Essa imprevisibilidade exige revisão contínua das estratégias de defesa, tanto em tecnologia quanto em processos e treinamento.
Além disso, a concentração dos ataques na Camada de Transporte aponta para uma busca deliberada dos atacantes por interrupção de serviços essenciais, o que pode gerar prejuízos financeiros diretos, danos à reputação e até impactos em cadeias produtivas inteiras. Para organizações que dependem da disponibilidade contínua de sistemas, como bancos, operadoras, hospitais e órgãos públicos, a tolerância a falhas é cada vez menor.
O contra-argumento: limites dos dados e o que ainda não se sabe
Apesar da contundência dos números apresentados, é fundamental reconhecer os limites da análise. Todos os dados citados têm como fonte exclusiva a Huge Networks, empresa que atua diretamente na mitigação de ataques e cuja base de clientes pode não refletir a totalidade do cenário nacional. Não há, até o momento, estatísticas consolidadas por órgãos públicos como a Anatel ou por associações do setor que permitam comparar ou validar os percentuais em escala nacional.
Outro ponto de atenção é a ausência de informações detalhadas sobre o perfil dos alvos finais, o tipo de serviço impactado além do caso da operadora de telecomunicações, e o custo efetivo da mitigação para as organizações envolvidas. Não se sabe, por exemplo, quantos ataques resultaram em indisponibilidade real ou prejuízo financeiro significativo, nem qual a capacidade média de resposta das empresas fora da base da Huge Networks.
Há também divergências potenciais não exploradas pelas fontes, como a possível subnotificação de ataques em regiões com menor infraestrutura de monitoramento ou a diferença de estratégias de mitigação entre provedores de diferentes portes. A ausência de dados públicos sobre ataques mitigados por outras empresas do setor limita a compreensão do quadro geral e pode levar a uma percepção distorcida do risco real.
Implicações práticas: o que muda para empresas e setor público
Para quem decide em empresas ou no setor público, o recado é claro: o risco de ataques DDoS hipervolumétricos deixou de ser uma preocupação distante e passou a exigir ação imediata. A imprevisibilidade na escolha de alvos e a escalada nos volumes tornam insuficientes as soluções de mitigação baseadas apenas em histórico ou em infraestrutura local limitada.
Organizações que dependem de conectividade estável, especialmente em regiões que até pouco tempo não figuravam entre os principais alvos, precisam revisar seus contratos de conectividade e exigir garantias explícitas de disponibilidade, SLA (Acordo de Nível de Serviço) e resposta a incidentes. A migração dos ataques para a Camada de Transporte reforça a necessidade de monitoramento em tempo real e de parcerias com provedores que disponham de infraestrutura nacional e capacidade de absorção de tráfego malicioso em larga escala.
No contexto de Manaus e do Polo Industrial, a lição é ainda mais aguda: confiar em padrões regionais de ameaça pode custar caro. A alternância dos alvos mostra que nenhuma localidade está imune e que a preparação deve ser contínua, abrangendo desde a atualização de sistemas até a escolha criteriosa de fornecedores de conectividade e mitigação.
Em um cenário em que ataques de 6,86 Tbps podem ser direcionados a qualquer segmento e região, a capacidade de manter operações críticas no ar mesmo sob pressão extrema é o novo divisor de águas entre quem sobrevive e quem fica vulnerável.
O salto de ataques DDoS hipervolumétricos e a migração dos alvos entre regiões brasileiras expõem a fragilidade de confiar em padrões antigos de risco. Para empresas e órgãos públicos, a diferença entre continuidade e colapso operacional está na capacidade de antecipar movimentos dos atacantes e garantir que a infraestrutura de conectividade suporte volumes inéditos de tráfego malicioso. Em 2026, a blindagem contra DDoS deixou de ser diferencial e passou a ser pré-requisito para quem não pode parar.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataque DDoS não espera sua rede reagir. Ataques hipervolumétricos e mudanças de alvo exigem conectividade com SLA real e redundância. O IP Premium Dedicado da Upnetix oferece link empresarial de fibra dedicada, latência estável e IP fixo para controle total da operação. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
