

IA · análise
Empresas acumulam identidades ativas e fora de controle, ampliando riscos de segurança
Relatórios recentes mostram crescimento acelerado de identidades digitais não gerenciadas, incluindo credenciais de ex-funcionários e aplicações. O problema, subestimado por muitos gestores, eleva o risco de ataques e exige revisão contínua dos acessos.
O acúmulo silencioso de identidades digitais não gerenciadas está desafiando uma crença confortável de muitos gestores: a de que controles de acesso implementados uma vez garantem segurança contínua. Relatórios recentes, analisados pela Redbelt Security e destacados pelo CISO Advisor, apontam que empresas de todos os portes mantêm centenas de credenciais ativas que já não deveriam existir. Esse cenário, longe de ser exceção, tornou-se a regra em ambientes corporativos, ampliando a superfície de ataque e expondo organizações a riscos que frequentemente passam despercebidos até a ocorrência de um incidente.
O crescimento invisível das identidades não gerenciadas
Segundo comunicado da Redbelt Security, consultoria brasileira especializada em segurança da informação, processos rotineiros como desligamentos de funcionários, mudanças de função, fusões e aquisições frequentemente deixam para trás acessos antigos. Essas credenciais permanecem ativas por meses ou até anos, mesmo quando já não são mais necessárias. O resultado é uma camada de identidades que escapa aos controles tradicionais e pode ser explorada em ataques direcionados.
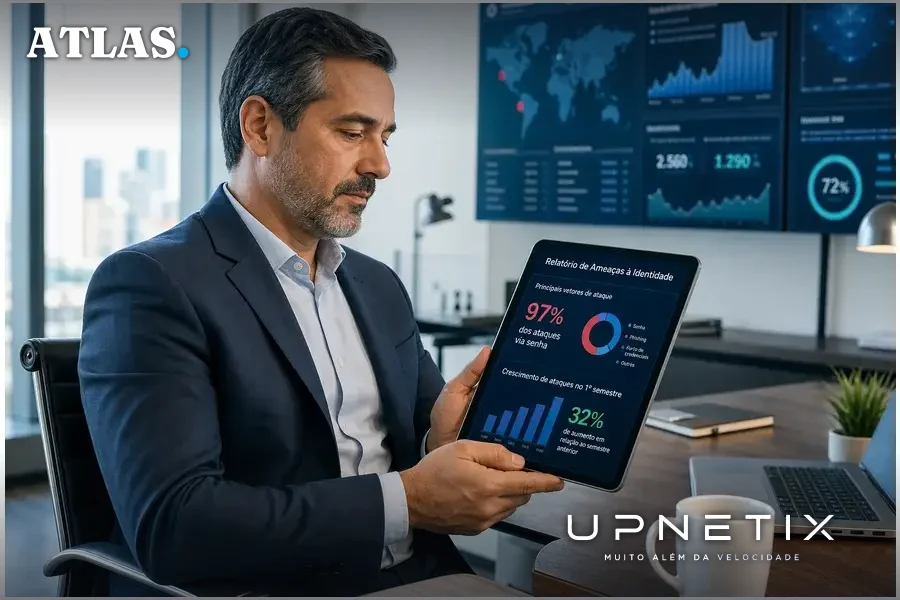
O Microsoft Digital Defense Report 2025, citado pela Redbelt, dimensiona o problema ao revelar que 97% dos ataques de identidade analisados são ataques de senha, e que o volume desses incidentes cresceu 32% no primeiro semestre do ano. O relatório processa mais de 100 trilhões de sinais de segurança por dia e analisa 38 milhões de detecções de risco de identidade diariamente, fornecendo uma visão ampla do cenário global. Um dado adicional, do Secure Sign-in Trends Report 2025, mostra que um terço dos acessos da força de trabalho mundial ainda ocorre sem autenticação multifator (MFA), mesmo diante da eficácia comprovada dessa medida: a MFA resistente a phishing bloqueia mais de 99% dos ataques de identidade, segundo o mesmo relatório da Microsoft.
Esses números, apesar de alarmantes, não são consenso absoluto em todo o mercado, pois refletem recortes específicos de grandes ambientes corporativos monitorados por gigantes da tecnologia. No entanto, a convergência dos dados entre diferentes relatórios reforça a gravidade do quadro.
Identidades não humanas: o novo vetor de risco
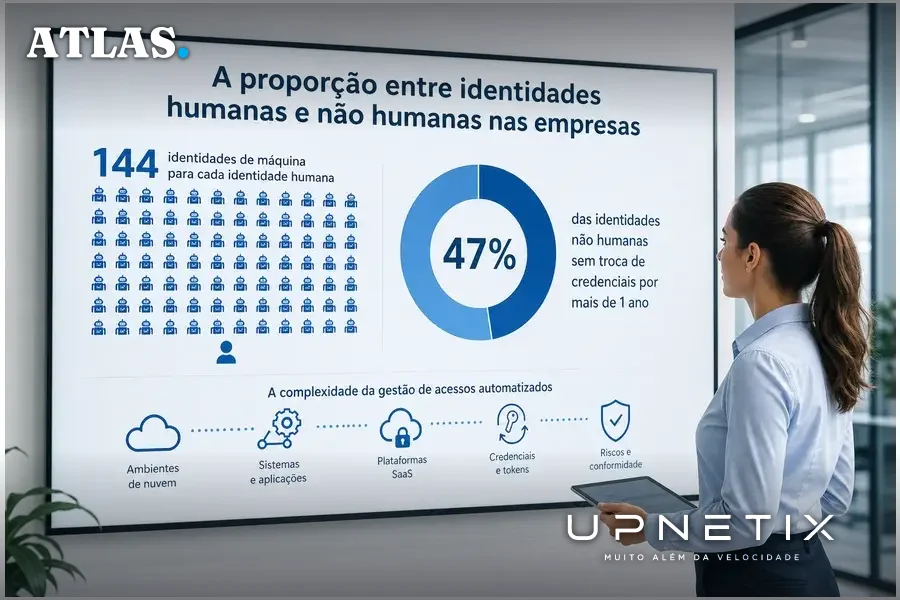
O problema das identidades não se limita a pessoas. A expansão das chamadas identidades não humanas, credenciais usadas por aplicações, integrações e processos automatizados, adiciona complexidade à gestão de acessos. O Relatório de Riscos de NHI e Senhas de 2025, citado pela Redbelt Security, analisou mais de 27 milhões de identidades não humanas em ambientes corporativos e encontrou uma proporção de 144 identidades de máquina para cada identidade humana, um salto em relação à proporção de 92 para 1 registrada no ano anterior.
O mesmo levantamento aponta que 47% dessas identidades passaram mais de um ano sem qualquer troca de credencial. Isso significa que quase metade das conexões automatizadas de sistemas corporativos opera com senhas ou tokens que não foram renovados em mais de doze meses, criando uma porta aberta para ataques baseados em credenciais comprometidas ou vazadas.
Esses dados, embora provenientes de uma única publicação, ilustram uma tendência que preocupa especialistas: a dificuldade crescente de mapear, auditar e revogar acessos automatizados, especialmente em ambientes de nuvem e integrações SaaS (Software as a Service).
Por que a governança de identidades falha na prática
De acordo com a Redbelt Security, o desafio central não está apenas no volume de acessos, mas na dificuldade de saber quais continuam necessários, quem responde por eles e quais permissões permanecem ativas. O processo de desligamento de funcionários, por exemplo, frequentemente depende de notificações por e-mail e de revogações manuais feitas por diferentes áreas. Sem um levantamento completo dos sistemas e acessos utilizados por cada pessoa, credenciais podem permanecer ativas sem que isso seja tratado como incidente.
O mesmo risco se manifesta em processos de fusão e aquisição, quando novas estruturas, sistemas e credenciais são incorporados ao ambiente da organização. O receio de interromper aplicações críticas em produção leva equipes a postergar revogações até que haja clareza sobre o impacto de cada acesso. Esse comportamento, segundo a Redbelt Security, transforma a gestão de identidades em uma dívida operacional contínua: “Gestão de identidade não tem início, meio e fim. Ela se transforma em dívida no momento em que alguém trata como projeto encerrado, em vez de uma operação contínua”, afirma Wagner Farias, Head de engenharia de ameaças da consultoria.
O M-Trends 2026, relatório da Mandiant citado no mesmo comunicado, recomenda que acessos a serviços de nuvem e SaaS sejam revisados a cada dois meses, diante do aumento do uso de engenharia social interativa em ataques. Essa recomendação, embora baseada em ambientes monitorados pela Mandiant, reforça a necessidade de revisão periódica como prática de segurança, especialmente em organizações que operam com múltiplos sistemas e integrações externas.
O contra-argumento: custo, complexidade e prioridades
Apesar das evidências apresentadas, há resistência entre gestores quanto à priorização da governança de identidades. O argumento mais comum, segundo a Redbelt Security, é que a revisão frequente de acessos consome tempo, recursos e pode gerar interrupções em operações críticas. Em empresas com orçamento limitado, a tendência é postergar iniciativas de revisão e confiar em controles implementados no passado.
No entanto, os próprios relatórios sugerem que essa abordagem é arriscada. O crescimento de ataques de identidade, a proliferação de credenciais não humanas e a permanência de acessos antigos criam um cenário em que o custo de uma violação pode superar em muito o investimento necessário para manter a governança ativa. Além disso, a recomendação da Redbelt Security para empresas com recursos restritos é pragmática: começar pela organização da base de identidades, revisando diretórios como o Active Directory, alinhando cargos e responsabilidades com o setor de RH e construindo um inventário atualizado dos acessos.
Esse inventário, segundo a consultoria, serve como referência para identificar acessos obsoletos e estabelecer uma rotina de revisão. A resistência à mudança, portanto, pode ser mitigada por processos mais enxutos e pela automação de tarefas de auditoria, reduzindo o impacto operacional.
O que ainda não se sabe e os riscos para o futuro
Apesar do consenso sobre a gravidade do problema entre especialistas citados, há incertezas relevantes para quem decide em empresas e órgãos públicos. Não há dados consolidados sobre o impacto financeiro direto de acessos não revogados, nem sobre a frequência com que credenciais antigas são efetivamente exploradas em ataques bem-sucedidos. Os relatórios analisados refletem recortes de grandes ambientes corporativos, o que pode não representar com precisão a realidade de pequenas e médias empresas, especialmente fora dos grandes centros.
Outro ponto em aberto é a eficácia das ferramentas automatizadas de governança de identidades em ambientes híbridos, que misturam sistemas legados, nuvem e integrações com parceiros externos. A velocidade com que novas identidades não humanas são criadas, muitas vezes sem visibilidade centralizada, desafia as práticas tradicionais de auditoria e controle.
No contexto de Manaus e do Polo Industrial, onde operações industriais e logísticas dependem de múltiplos sistemas integrados, o risco de acúmulo de credenciais não gerenciadas pode ser ainda mais crítico. A dependência de aplicações automatizadas e a rotatividade de equipes técnicas aumentam a complexidade da gestão de acessos, tornando a revisão contínua não apenas recomendável, mas estratégica para a continuidade dos negócios.
Implicações práticas para empresas: decisões de infraestrutura e segurança
Para quem decide em empresas ou órgãos públicos, o acúmulo de identidades ativas e fora de controle não é apenas um problema técnico, mas uma vulnerabilidade operacional com potencial de impacto direto em custos, disponibilidade e reputação. A manutenção de acessos obsoletos amplia a superfície de ataque, dificulta a resposta a incidentes e pode comprometer a conformidade com normas de proteção de dados.
Organizações que operam em setores críticos, como indústria, logística e serviços públicos, precisam considerar a governança de identidades como parte integrante da estratégia de infraestrutura. Isso envolve não apenas a revisão periódica de acessos, mas a escolha de soluções de conectividade que facilitem a integração segura de sistemas, o monitoramento centralizado e a resposta rápida a incidentes.
Em ambientes distribuídos como Manaus, onde a conectividade pode ser fator limitante, a dependência de integrações automatizadas e acessos remotos reforça a necessidade de infraestrutura robusta e processos de gestão de identidades alinhados à realidade local. A negligência nesse aspecto pode transformar credenciais esquecidas em pontos de entrada para ataques disruptivos, com consequências que vão além do ambiente digital.
O desafio, portanto, não é apenas tecnológico, mas de governança e cultura organizacional. Empresas que tratam a gestão de identidades como projeto pontual acumulam dívida operacional e aumentam o risco de incidentes. A revisão contínua, aliada a uma infraestrutura de conectividade confiável, é o caminho para mitigar esse risco e garantir a resiliência das operações.
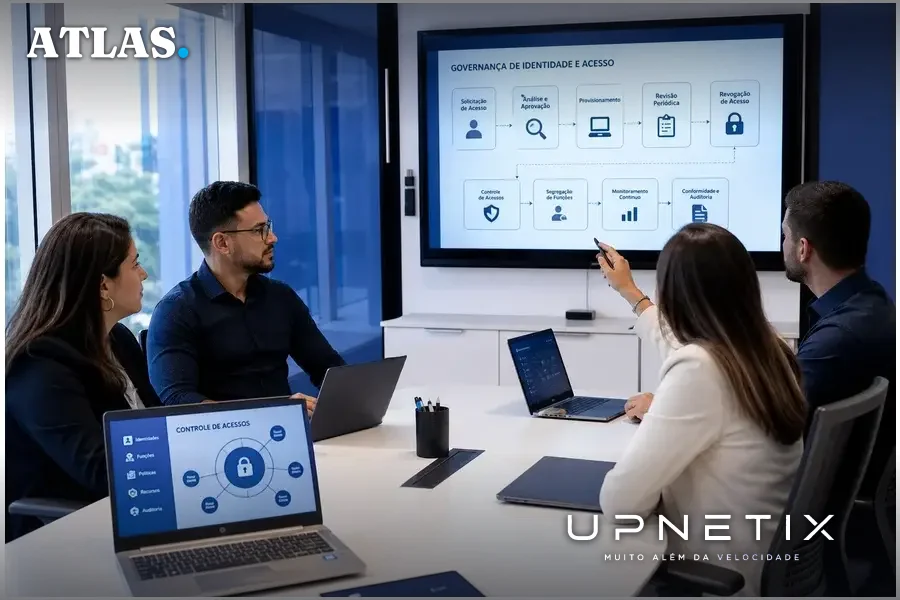
Em um cenário onde a quantidade de identidades não humanas já supera em mais de cem vezes a de usuários humanos, e onde quase metade dessas credenciais permanece inalterada por mais de um ano, a decisão de revisar acessos não pode ser adiada. A infraestrutura de conectividade precisa acompanhar essa dinâmica, oferecendo visibilidade, controle e suporte à operação contínua de governança de identidades.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Credencial esquecida é acesso aberto ao seu negócio. A gestão de identidades exige conectividade estável e visibilidade total dos acessos. O IP Premium Dedicado da Upnetix oferece link empresarial de fibra dedicada, IP fixo publicável e suporte humano 24/7, facilitando o controle de acessos remotos. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
