
Wi-Fi & Segurança · análise
Falha crítica no Entra ID expõe fragilidade do modelo de identidade na nuvem
Microsoft corrigiu uma vulnerabilidade CVSS 10.0 no Entra ID, permitindo execução remota de código sem autenticação. O caso escancara limites do controle e da transparência em serviços de identidade cloud-native, com impactos diretos para empresas.
O episódio da vulnerabilidade CVE-2026-69836 no Entra ID, serviço de identidade em nuvem da Microsoft, desafia uma crença confortável do mercado corporativo: a de que a terceirização da gestão de identidade para grandes provedores garante proteção automática e transparência suficiente. O caso, que envolveu uma falha classificada com a pontuação máxima de 10,0 no CVSS e permitia execução remota de código sem autenticação, expôs não apenas riscos técnicos, mas também lacunas no modelo de disclosure e no controle efetivo que empresas têm sobre a própria superfície de ataque.
O que aconteceu: consenso e divergências entre fontes
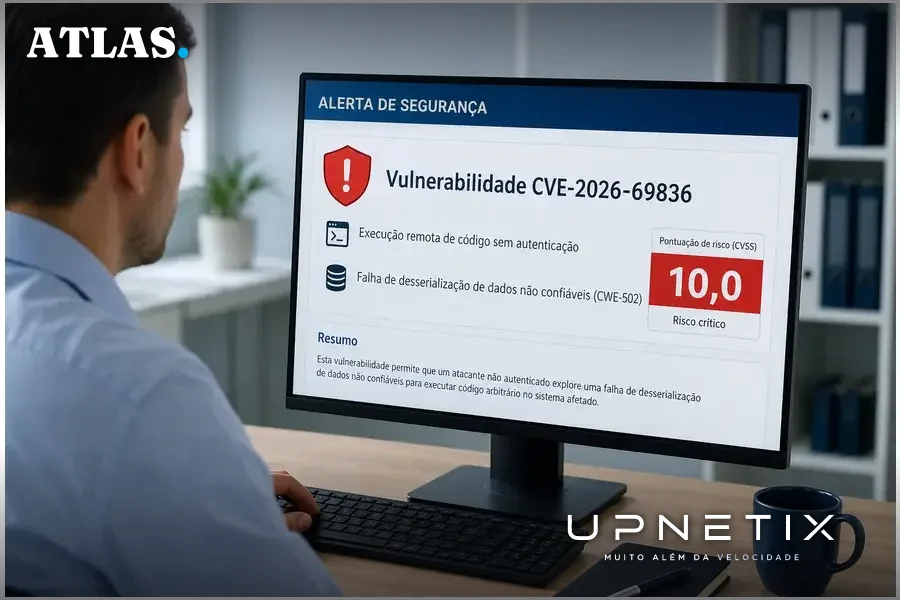
Segundo o CISO Advisor, a Microsoft divulgou em 21 de agosto de 2026 um alerta sobre a exploração ativa da falha CVE-2026-69836 no Entra ID, anteriormente conhecido como Azure Active Directory. A vulnerabilidade, de acordo com a própria Microsoft, permitia que um atacante não autenticado executasse código remotamente, explorando uma falha de desserialização de dados não confiáveis (CWE-502). O serviço é amplamente utilizado para controlar acesso a aplicações e recursos na nuvem.
O ad-hoc-news.de detalha que a falha era acessível via rede, sem exigir privilégios ou interação do usuário, tornando-a especialmente perigosa. A descoberta foi atribuída ao engenheiro de segurança Robert Fitzpatrick. A publicação destaca que, apesar do potencial de dano, não há indícios públicos de exploração bem-sucedida antes da correção, posição também refletida nas bases de dados NVD e CISA.
Já o blogspan.net aponta que, no momento do anúncio, a própria Microsoft inicialmente classificou a falha como “exploited: yes” (explorada), mas sem detalhar período, método ou indicadores de ataque. Posteriormente, segundo o forkast.news, após questionamento do The Hacker News, a Microsoft revisou o status para “No”, informando que não havia exploração ativa confirmada. Essa oscilação gerou dúvidas sobre a precisão e utilidade das notificações automáticas de segurança para times de TI.
Riscos técnicos: o que a falha permitia
O consenso entre as fontes é que a CVE-2026-69836 representava o cenário de risco máximo: execução remota de código (RCE) sem autenticação ou interação do usuário, totalmente via rede. O mecanismo técnico, segundo o forkast.news e o blogspan.net, envolvia a desserialização de dados controlados por terceiros, uma classe de erro recorrente em serviços cloud-native e historicamente difícil de auditar e mitigar.
O ad-hoc-news.de e o blogspan.net ressaltam que, por ser um serviço central de identidade, qualquer comprometimento desse tipo pode tornar ineficazes controles tradicionais como autenticação multifator ou políticas condicionais de acesso. Ou seja, se o provedor de identidade for invadido, as barreiras de proteção implementadas sobre ele podem ser completamente burladas.
O forkast.news contextualiza que falhas semelhantes já haviam sido registradas no passado recente, como a CVE-2025-55241, indicando um padrão de desafios arquiteturais persistentes na plataforma Entra ID.
Transparência e controle: limites do modelo cloud-native
Um ponto de tensão destacado por forkast.news e blogspan.net é o modelo de disclosure em serviços de nuvem. Como a correção foi aplicada de forma server-side, sem necessidade de ação do cliente, as empresas não tiveram meios de auditar sua própria exposição, nem de verificar a eficácia do patch. A Microsoft afirmou: “We identified and addressed this issue with a fix and released CVE-2026-69836 for greater transparency. There are no additional actions customers need to take.”
Essa abordagem elimina o ônus operacional de atualização para o cliente, mas também restringe sua capacidade de investigar se houve exploração em seu ambiente. Como resume o blogspan.net, “quem uma trilha buscar quer, bleibt bei den eigenen Bordmitteln”, resta ao cliente procurar sinais de ataque com as ferramentas que já possui, sem indicadores específicos fornecidos pelo fornecedor.
O forkast.news alerta que a oscilação no status de exploração (de “Yes” para “No”) sem explicação detalhada fragiliza a confiança nas notificações de segurança, especialmente para empresas que dependem de feeds automatizados para resposta a incidentes. A ausência de detalhes técnicos, como cronologia da exposição ou métodos de ataque, dificulta o trabalho de equipes de segurança na modelagem de ameaças e na busca por possíveis comprometimentos.
O contra-argumento: praticidade versus visibilidade
Do ponto de vista operacional, a correção automática server-side é defendida como avanço em relação ao passado, quando falhas desse tipo podiam ser corrigidas sem qualquer disclosure público, como lembra o blogspan.net. A Microsoft e parte do mercado argumentam que, ao eliminar a necessidade de patch manual, reduzem-se janelas de exposição e o risco de erro humano.
No entanto, críticos como o forkast.news e o blogspan.net apontam que essa conveniência traz o custo da opacidade: sem logs, indicadores ou timelines fornecidos pelo provedor, empresas ficam impossibilitadas de saber se foram afetadas em algum momento. O ad-hoc-news.de recomenda, ainda assim, que organizações revisem a documentação de segurança publicada para garantir que não sejam necessárias adaptações específicas em suas configurações.
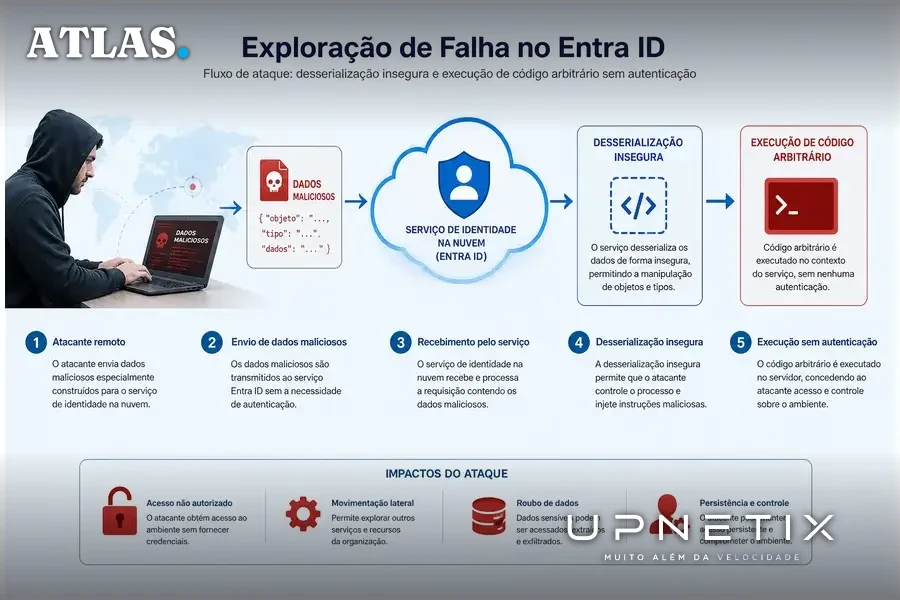
O caso também evidencia desafios para ferramentas de monitoramento e compliance: campos críticos como o status “exploited” nem sempre são lidos por scripts automatizados, e inconsistências na nomenclatura dos produtos (Entra ID vs. Azure Active Directory) podem fazer com que alertas passem despercebidos.
O que ainda não se sabe, e por que isso importa
O episódio deixa perguntas importantes sem resposta. Não há, até o momento, informações públicas sobre o período em que a falha esteve aberta, nem sobre possíveis vetores de ataque explorados. A ausência de indicadores de comprometimento impede que empresas possam realizar investigações retroativas robustas. Como observa o blogspan.net, a única diferença entre esta e outras falhas igualmente graves no Entra ID é um campo “exploitado” que poucos sistemas de segurança conseguem processar automaticamente.
Além disso, o caso ilustra como a dependência de provedores globais de nuvem centraliza riscos: uma falha em um serviço como o Entra ID pode ter impacto cascata em múltiplos sistemas críticos de uma organização, especialmente em ambientes B2B que concentram autenticação, arquivos e aplicações sob um único diretório.
Implicações para empresas: o que muda na gestão de identidade e risco
Para empresas que operam em setores regulados, industriais ou com alta dependência de sistemas cloud-native, o episódio reforça a necessidade de repensar estratégias de monitoramento e resposta a incidentes. A confiança cega no provedor, sem capacidade de auditoria independente, pode criar pontos cegos críticos em ambientes de alta disponibilidade.
Organizações em polos industriais como Manaus, onde a integração entre sistemas locais e nuvem é cada vez mais intensa, devem considerar mecanismos complementares de logging, análise de comportamento e segmentação de acesso, além de revisar periodicamente as dependências de identidade centralizada. O caso do Entra ID mostra que, mesmo com SLA e correções automáticas, a visibilidade sobre o que acontece nos bastidores da nuvem ainda é limitada.
Em última análise, a lição é clara: a terceirização da identidade reduz a superfície de ataque local, mas amplia a dependência de decisões e disclosures de terceiros. O próximo passo para quem busca resiliência é investir em infraestrutura e processos que permitam monitorar, auditar e responder a incidentes, mesmo quando o fornecedor garante que “não há nada a fazer”.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Você confia no que não pode auditar? Quando a identidade na nuvem falha sem aviso, só a conectividade dedicada com IP fixo permite monitoramento e resposta em tempo real. O IP Premium Dedicado da Upnetix oferece esse controle. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
