

IA · análise
Fragmentação regulatória eleva custo de cibersegurança em infraestrutura crítica, aponta GSMA
Operadoras globais de infraestrutura gastam bilhões em conformidade com regimes de cibersegurança divergentes. Proposta de padronização técnica pode reduzir custos e liberar equipes para foco em ameaças reais.
O setor de infraestrutura crítica, incluindo cabos submarinos, data centers e redes de telecomunicações, enfrenta um desafio crescente: a multiplicidade de regimes regulatórios de cibersegurança, cada qual com exigências, definições e processos próprios. O resultado é um cenário em que operadores globais precisam manter estruturas de conformidade redundantes, com custos que já ultrapassam dezenas de bilhões de dólares anuais, segundo estudo da GSMA com a Frontier Economics publicado em novembro de 2025.
Essa realidade contraria uma crença confortável do mercado: a de que mais regulação, mesmo que fragmentada, resulta automaticamente em mais segurança. Na prática, a duplicidade de exigências desvia recursos humanos e financeiros da mitigação efetiva de ameaças para o atendimento de obrigações formais, sem ganho proporcional de proteção. O problema, ainda restrito a círculos técnicos e regulatórios, ganha urgência à medida que a infraestrutura digital se torna cada vez mais crítica para operações corporativas e serviços públicos.
Custos de conformidade superam investimentos em proteção
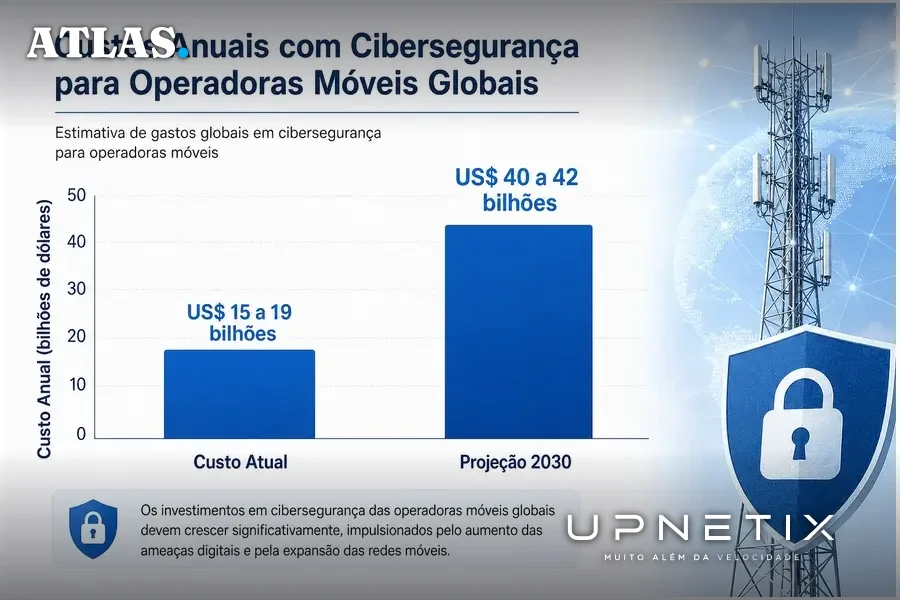
De acordo com o estudo citado pela GSMA, operadoras móveis já destinam entre US$ 15 e 19 bilhões por ano a atividades essenciais de cibersegurança, com projeção de crescimento para até US$ 40 a 42 bilhões anuais até 2030. O dado, apresentado por Edson Holanda, conselheiro diretor da Anatel, em artigo publicado no Telesíntese, ilustra o peso financeiro da conformidade regulatória: “uma operadora relatou que até 80% do tempo de sua equipe de operações é consumido por auditorias e conformidade, e não por detecção e resposta”.
O impacto não se limita ao setor de telecomunicações. Holanda observa que os mesmos entraves se repetem em data centers, energia, transportes e aviação, à medida que cada setor constrói seu próprio marco regulatório de cibersegurança, sem coordenação internacional. A consequência é a replicação de custos e esforços, sem ganho equivalente de segurança operacional.
Regimes divergentes: o caso dos cabos submarinos
O exemplo dos cabos submarinos, como o EllaLink, que conecta a Europa ao Brasil, evidencia o problema. Segundo o artigo do Telesíntese, um operador com pontos de presença em diferentes países precisa atender simultaneamente a pelo menos cinco camadas normativas: no Brasil, o R-Ciber (Resolução Anatel nº 740/2020, ampliada pela nº 767/2024); na Europa, o Decreto-Lei n.º 125/2025, que transpõe a Diretiva NIS2; além de normas ISO/IEC, exigências contratuais de clientes globais e, nos Estados Unidos, as novas regras da FCC, vigentes desde novembro de 2025.
Cada regime define incidentes, prazos de notificação, requisitos de evidência e autoridades responsáveis de maneira própria. Quando um incidente envolve dados pessoais, por exemplo, soma-se a obrigação de comunicar à Autoridade Nacional de Proteção de Dados (ANPD) no Brasil, conforme previsto na Lei Geral de Proteção de Dados (LGPD). Na ponta europeia, as penalidades podem chegar a 10 milhões de euros ou 2% do faturamento global anual, segundo a legislação portuguesa.
O International Advisory Body for Submarine Cable Resilience (IAB), fórum internacional lançado em 2024 pela União Internacional de Telecomunicações (UIT) e pelo International Cable Protection Committee (ICPC), limitou-se à resiliência física dos cabos, sem abordar a camada cibernética. O motivo, segundo o artigo, é a sensibilidade política: Estados tratam informações de incidentes cibernéticos como matéria de inteligência nacional, dificultando a harmonização.
Padronização técnica: lições do setor móvel
Apesar do cenário fragmentado, há precedentes de harmonização técnica bem-sucedida. O setor de telefonia móvel superou divergências regulatórias por meio do 3GPP (3rd Generation Partnership Project), fórum em que a indústria desenvolve especificações técnicas reconhecidas globalmente pela UIT. A separação funcional, indústria define padrões, UIT chancela, permitiu interoperabilidade sem que países abrissem mão de sua soberania regulatória.
Esse modelo já foi parcialmente estendido à cibersegurança de equipamentos: as especificações de garantia de segurança do 3GPP (SCAS) serviram de base para o NESAS, programa da GSMA, e para o marco europeu de certificação 5G, adotado pela Agência da União Europeia para a Cibersegurança (ENISA). O fabricante atende a um piso técnico comum, válido como ponto de partida em múltiplos mercados, reduzindo a necessidade de múltiplos processos de certificação.
O desafio maior está na padronização da resposta a incidentes: taxonomia, estrutura de notificação, métricas de severidade e prazos. Nos Estados Unidos, o Cyber Incident Reporting Council identificou 52 obrigações federais distintas de notificação, mapeando divergências em definições e procedimentos. Na União Europeia, o pacote Digital Omnibus propõe um Single-Entry Point, interface única de notificação para múltiplos regimes (NIS2, GDPR, DORA), mas sem atravessar fronteiras de soberania.
Proposta para infraestrutura crítica: piso técnico comum
A proposta debatida por Edson Holanda é a criação de um piso técnico comum para cada setor de infraestrutura crítica, desenvolvido pela indústria sob governança aberta e adotado por referência pelos reguladores nacionais. O objetivo não é o reconhecimento mútuo de notificações, mas a convergência dos requisitos que disciplinam o processo: taxonomia de incidentes, estrutura mínima do dossiê, métricas de severidade e requisitos de garantia para equipamentos setoriais.
Na prática, o operador continuaria notificando cada autoridade nacional, mas poderia preparar um único aparato de conformidade, adaptável a diferentes mercados. Isso reduziria o custo operacional e liberaria equipes de segurança para atividades de detecção e resposta, em vez de preenchimento de formulários e auditorias redundantes.
O setor de cabos submarinos é apontado como ponto de partida natural, por reunir poucos atores, alta criticidade e regulação já consolidada em algumas jurisdições. A convergência inicial poderia unir o regime brasileiro (R-Ciber) ao europeu (NIS2), sob coordenação da UIT, replicando o modelo do 3GPP para outros setores como data centers, energia e transportes.
Contra-argumentos e limites da harmonização
O principal obstáculo à padronização internacional é a soberania dos Estados sobre informações de incidentes cibernéticos. Segundo o artigo do Telesíntese, a confiança, ou seja, a decisão de admitir fornecedores de determinadas jurisdições em infraestrutura crítica, permanece prerrogativa exclusiva de cada país. Padronização técnica atesta conformidade, mas não substitui o juízo político sobre riscos estratégicos.
Outro ponto de resistência é a preocupação de que a coordenação técnica entre concorrentes possa se converter em coordenação concorrencial, restringindo a competição. O modelo proposto prevê governança formal, participação aberta e consenso auditável para mitigar esse risco.
Por fim, há incertezas sobre a adesão de países com regimes regulatórios muito distintos ou com interesses geopolíticos conflitantes. O artigo reconhece que a convergência não será universal de imediato, mas plurilateral, crescendo por adesão voluntária.
Implicações para empresas e o contexto brasileiro
Para empresas que operam internacionalmente ou dependem de infraestrutura crítica transfronteiriça, o atual ambiente regulatório implica custos elevados, riscos de não conformidade e dispersão de esforços de segurança. A proposta de padronização técnica, se avançar, pode representar uma redução significativa de custos e maior eficiência operacional, especialmente para organizações que precisam atender múltiplos mercados.
No contexto brasileiro, a posição estratégica do país nas rotas digitais do Atlântico Sul tende a aumentar a relevância do tema. Segundo Edson Holanda, o interesse do Brasil é participar ativamente do desenho desse piso comum, aproveitando o momento de indefinição sobre a arquitetura regulatória internacional após o encerramento do mandato do IAB. Para empresas sediadas em Manaus e no Polo Industrial, a atenção à evolução dessas discussões é fundamental: a capacidade de adaptação regulatória pode se tornar diferencial competitivo em cadeias globais de valor.
Em resumo, a fragmentação regulatória em cibersegurança não é apenas um desafio técnico ou jurídico, mas um fator de custo e risco operacional para empresas de todos os portes. A busca por convergência técnica, inspirada no modelo do 3GPP, aponta um caminho para liberar recursos hoje consumidos por compliance redundante e direcioná-los à proteção efetiva das operações.
O momento de indefinição regulatória internacional é uma janela rara para que empresas e governos brasileiros influenciem padrões que afetarão seus custos e sua competitividade por anos. Para quem depende de infraestrutura crítica, a capacidade de responder rápido às mudanças regulatórias e integrar requisitos técnicos globais pode ser o divisor entre liderar cadeias digitais ou ficar preso a custos de conformidade que só crescem.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Compliance fragmentado consome o tempo que falta para a segurança. Empresas que operam em múltiplos mercados sentem o peso do compliance duplicado e da necessidade de resposta rápida a incidentes. O IP Premium Dedicado oferece IP fixo e suporte humano 24/7, facilitando integração com políticas globais e auditorias. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
