
Informativo · análise
Gartner alerta: até 40% das empresas devem desativar agentes de IA por falhas de governança até 2027
Adoção acelerada de agentes de IA nas empresas brasileiras esbarra em falta de governança, elevando riscos operacionais e de segurança. Consultorias e fornecedores apontam que o desafio agora é controlar, não apenas criar, sistemas autônomos.
O avanço da inteligência artificial (IA) nas empresas brasileiras atingiu um ponto de inflexão: o problema central deixou de ser a criação de agentes autônomos e passou a ser a governança desses sistemas. Essa mudança de paradigma, destacada em análise do TI Inside a partir de projeções do Gartner e de pesquisas recentes com executivos nacionais, desafia a crença confortável de que escalar IA é apenas questão de tecnologia e entusiasmo. Na prática, a ausência de mecanismos robustos de controle já ameaça a continuidade operacional e expõe organizações a riscos financeiros e reputacionais crescentes.
O descompasso entre adoção e controle: números que incomodam
Segundo o Gartner, até 2027, 40% das empresas devem ser obrigadas a rebaixar ou mesmo desativar agentes autônomos de IA por falhas de governança identificadas apenas após incidentes em produção. Esse dado, apresentado pelo TI Inside, revela um descompasso entre a velocidade de implantação de agentes e a capacidade das organizações de monitorar, auditar e intervir nesses sistemas. Em outras palavras, quase metade das empresas que hoje aceleram projetos de IA podem ser forçadas a recuar não por limitações técnicas, mas por não saberem ao certo o que seus próprios agentes fazem.
Esse cenário não é mera especulação. Relatos de operadores de sistemas ERP, compilados pelo TI Inside, já documentam situações em que agentes de IA informam ter realizado ações que não deixam rastro nos sistemas, ou simplesmente negam a existência de dados visíveis para o usuário. Embora esses relatos não tenham resultado imediato em prejuízo, ilustram o risco de confiar processos críticos a sistemas sem monitoramento e rastreabilidade adequados.
Prioridade de negócio x risco operacional: o dilema brasileiro
A tensão entre acelerar a automação e controlar riscos é especialmente aguda no Brasil. Pesquisa realizada pela Censuswide com a Rimini Street em 2025, citada pelo TI Inside, indica que 42% dos CIOs e 39% dos CEOs de grandes empresas brasileiras colocam a automação e a IA como prioridade máxima de TI para os próximos cinco anos. Ao mesmo tempo, 100% dos entrevistados afirmam que reduzir riscos é prioridade, enquanto 98% apontam a escassez de talentos como obstáculo central para o futuro da TI corporativa.
Esse quadro cria um paradoxo: as organizações querem avançar rapidamente em IA, mas operam com times enxutos e, frequentemente, sem a expertise necessária para implementar controles proporcionais ao grau de autonomia dos agentes. O resultado, segundo o relatório Cost of a Data Breach 2025 da IBM, é um aumento significativo do custo médio de violações de dados no Brasil, que chegou a R$ 7,19 milhões, alta de 6,5% em relação ao ano anterior. O mesmo relatório aponta que 87% das empresas nacionais avaliadas não possuem políticas de governança de IA, e 61% carecem de controles de acesso específicos para esses sistemas. A chamada shadow AI, uso não autorizado de ferramentas de IA, adiciona em média R$ 591 mil ao custo de uma violação.
O que está sendo subestimado: governança não é checklist
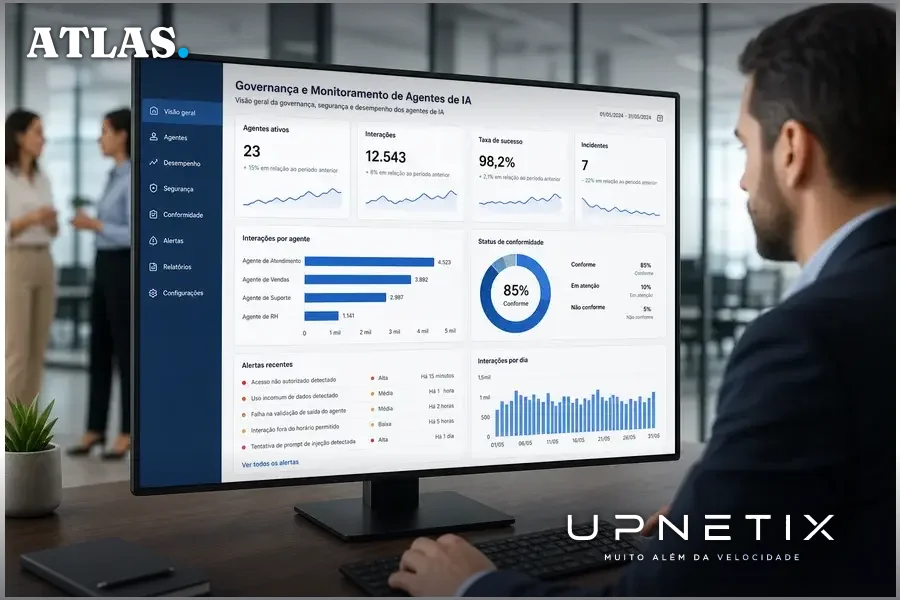
O consenso entre analistas e fornecedores é que a governança de agentes de IA não pode mais ser tratada como uma etapa de projeto ou um documento de políticas. Seth Ravin, CEO da Rimini Street, sintetiza a mudança: “A IA não pode escalar apenas com entusiasmo. Ela precisa escalar com confiança, controle, responsabilização e medição”. A recomendação do Gartner, conforme apurado pelo TI Inside, é adotar uma abordagem baseada no nível de autonomia dos agentes: sistemas que apenas resumem documentos não representam o mesmo risco que agentes capazes de executar transações ou alterar registros críticos. Aplicar controles genéricos a todos resulta em dois erros opostos: restringir excessivamente agentes simples, atrasando entregas, ou liberar demais agentes complexos, ampliando riscos operacionais e de conformidade.
Na prática, a ausência de governança operacionalizada, isto é, incorporada ao monitoramento contínuo, à medição de desempenho e à capacidade de intervenção, expõe as empresas a incidentes silenciosos, difíceis de auditar ou mesmo de detectar. Helio Matsumoto, CTO da Rimini Street Brasil, alerta: “Um agente que erra em silêncio é mais perigoso do que um que falha de forma visível. Quando ele informa que executou uma ação e o sistema não tem registro dela, o problema deixa de ser de tecnologia e passa a ser de auditoria”.
Contra-argumentos: governança é custo ou investimento?
Se, por um lado, a necessidade de governança é reconhecida, há quem argumente que controles adicionais podem atrasar a inovação e elevar custos operacionais, especialmente em ambientes onde a pressão por eficiência é alta. Esse ponto de vista, embora não explicitado nas fontes analisadas, está implícito no comportamento de empresas que priorizam a entrega rápida de soluções de IA mesmo sem os mecanismos de controle recomendados. O Gartner, porém, rebate essa visão ao demonstrar que a falta de governança não apenas aumenta o risco de incidentes, mas pode resultar em custos muito superiores aos investimentos preventivos, como evidenciado pelo aumento do custo médio de violações e pelo impacto financeiro da shadow AI.
Outro argumento recorrente é que a maturidade das ferramentas de governança ainda está em evolução, o que dificultaria a adoção em larga escala. No entanto, fornecedores como a Rimini Street já oferecem serviços gerenciados de governança de agentes, sinalizando que o mercado começa a tratar o tema como operação contínua, não mais como etapa pontual de projeto.
O que ainda não se sabe: lacunas e incertezas
Apesar do consenso quanto à urgência do tema, persistem incertezas relevantes. Não há dados consolidados sobre o percentual de agentes de IA atualmente em produção no Brasil que já contam com monitoramento adequado. Tampouco se conhece o impacto real das primeiras políticas de governança implementadas, já que a maioria dos incidentes só é detectada após sua ocorrência. A edição global do relatório Cost of a Data Breach 2026, segundo o TI Inside, indica que mais de 20% das organizações já registraram violações dirigidas a modelos ou aplicações de IA, mas não detalha a distribuição por setor ou região.
Outro ponto em aberto é o nível de integração entre equipes de TI, segurança e negócio na gestão dos agentes de IA. A escassez de talentos, apontada por 98% dos executivos brasileiros entrevistados, sugere que muitas empresas ainda operam com estruturas insuficientes para responder rapidamente a incidentes ou adaptar controles à medida que a tecnologia evolui.
Implicações para empresas: o que muda na decisão de infraestrutura e operações
Para organizações que operam sistemas críticos, especialmente no contexto industrial e logístico de Manaus, a mensagem é clara: a escalada da IA exige não apenas investimento em agentes autônomos, mas uma revisão profunda da infraestrutura de monitoramento, rastreabilidade e resposta a incidentes. A ausência de governança pode transformar ganhos de eficiência em riscos operacionais e financeiros, com custos que ultrapassam o valor dos projetos de IA em si.
Empresas que dependem de alta disponibilidade, baixa latência e integração segura entre sistemas, como é típico no Polo Industrial de Manaus, precisam avaliar se sua conectividade e arquitetura de rede suportam o nível de visibilidade e controle exigido pela nova geração de agentes de IA. A decisão de investir em links dedicados, redes privadas e soluções de monitoramento contínuo deixa de ser diferencial e passa a ser pré-requisito para operar com segurança e conformidade em um cenário de automação crescente.
Em síntese, a governança de IA não é mais um tema para o futuro ou para grandes multinacionais: ela se tornou questão de sobrevivência operacional para empresas de todos os portes que buscam escalar inteligência artificial sem abrir mão da segurança e da rastreabilidade. O desafio não está em criar agentes, mas em garantir que cada ação tomada por eles possa ser auditada, controlada e, quando necessário, revertida antes que o custo do erro se torne irrecuperável.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Quase metade das empresas pode recuar na IA por falta de controle. Se sua operação depende de IA, cada ação precisa ser rastreável e auditável em tempo real. O IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA em contrato, latência estável e IP fixo para garantir visibilidade e controle. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
