
IA · análise
Governos latino-americanos sofrem ataques cibernéticos do grupo APT FamousSparrow com novo backdoor
Relatório da ESET detalha campanha do grupo APT FamousSparrow, alinhado à China, que intensificou ataques a órgãos governamentais na América Latina desde 2025. O backdoor SparroWocky traz técnicas avançadas de evasão e espionagem, elevando o risco para a infraestrutura digital pública e privada.
Organizações governamentais de diversos países da América Latina vêm sendo alvo de uma campanha cibernética sofisticada atribuída ao grupo APT FamousSparrow, alinhado à China, segundo relatório publicado pela ESET em setembro de 2026. A ofensiva, que utiliza o novo backdoor modular SparroWocky, representa uma escalada nos riscos de espionagem digital e ameaça a estabilidade operacional de órgãos públicos e, por consequência, de empresas que dependem de serviços governamentais críticos.
Escopo e motivação dos ataques: foco na América Latina
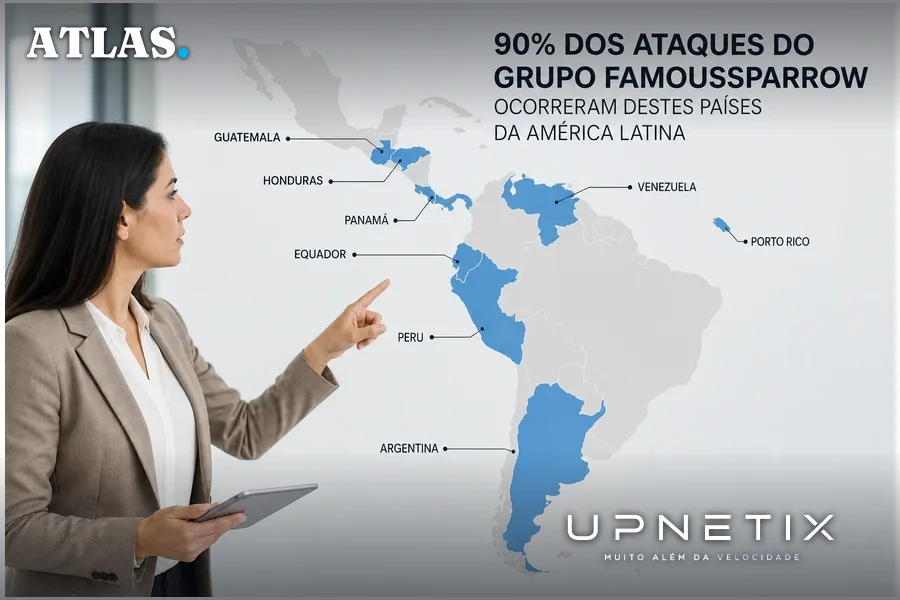
De acordo com a ESET, o grupo FamousSparrow direcionou quase todos os seus ataques para a América Latina a partir de julho de 2025, em um movimento interpretado como resposta ao aumento do interesse dos Estados Unidos na região. O relatório detalha que, entre meados de 2025 e 2026, 90% dos alvos registrados pela telemetria da empresa estavam localizados em países latino-americanos, incluindo Argentina, Equador, Guatemala, Honduras, Panamá, Peru, Porto Rico e Venezuela.
O levantamento aponta que, no caso do Panamá, um dos alvos estava diretamente envolvido em uma disputa comercial sobre dois portos na área do canal, anteriormente operados por uma empresa chinesa. A ESET avalia que a campanha visa monitorar e antecipar a reação de governos locais às pressões políticas e econômicas dos Estados Unidos, o que sugere um claro interesse estratégico por parte dos atacantes.
Embora o relatório da ESET seja, até o momento, a principal fonte pública sobre a campanha, a ausência de dados de outras empresas de segurança ou órgãos governamentais reforça a necessidade de cautela na interpretação do alcance total do ataque. Ainda assim, os detalhes técnicos e a atribuição de autoria são considerados robustos pela própria ESET, que afirma ter alta confiança na ligação entre o backdoor SparroWocky e o grupo FamousSparrow.
Características técnicas do SparroWocky: evasão e persistência
O SparroWocky foi identificado como um backdoor modular escrito em C++, projetado para operar furtivamente em sistemas Windows. Entre suas capacidades, destacam-se a execução de arquivos arbitrários, atuação como proxy TCP, execução remota de comandos, coleta de informações do sistema, exfiltração de arquivos e captura periódica de telas. Todas as informações extraídas são criptografadas com o algoritmo RC4 e transmitidas por meio de TLS, o que dificulta a detecção por soluções tradicionais de segurança.
O método de implantação do SparroWocky utiliza um esquema de DLL side-loading, onde um executável legítimo carrega uma DLL maliciosa e um payload criptografado. O payload é mapeado diretamente na memória, evitando gravação em disco e reduzindo rastros forenses. Para garantir persistência, o backdoor pode criar um serviço dedicado ou modificar a chave Run do registro do Windows, assegurando sua execução após reinicializações.
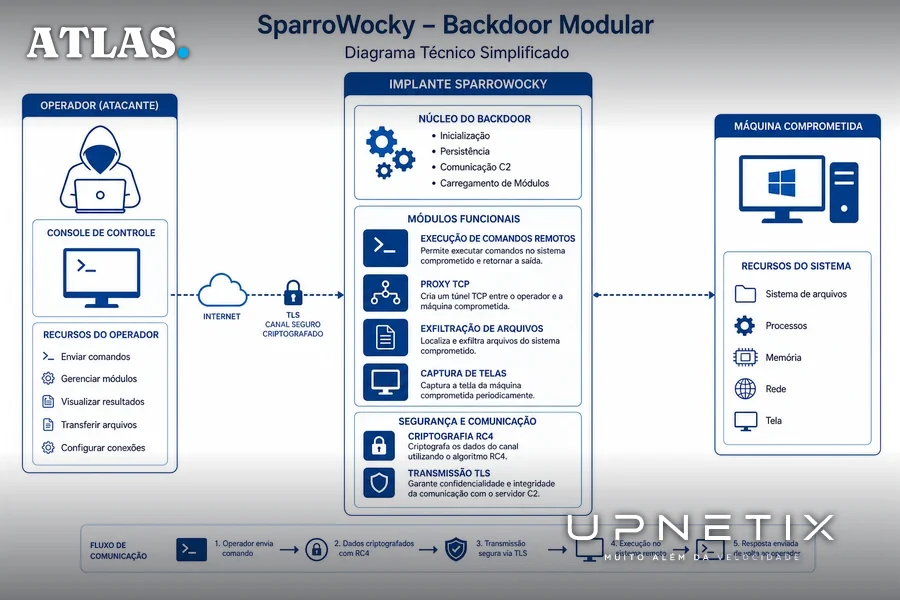
O relatório também destaca o uso de projetos de código aberto, como Mbed TLS e MinHook, integrados ao malware, além de técnicas avançadas de evasão, como SilentMoonwalk e camuflagem de processos. O SparroWocky é capaz ainda de carregar e executar Beacon Object Files, ampliando sua flexibilidade para operações de espionagem e controle remoto.
Implicações para governos e empresas: riscos à cadeia de confiança
A campanha do FamousSparrow evidencia a crescente sofisticação dos ataques direcionados a entidades governamentais na América Latina. Embora o relatório da ESET foque em órgãos públicos, as consequências dessas invasões extrapolam o setor estatal. Empresas que mantêm contratos, dependem de licenças, autorizações ou serviços digitais fornecidos por governos afetados podem enfrentar interrupções, atrasos e exposição indireta a riscos de vazamento de dados sensíveis.
Além disso, a presença de um backdoor com capacidades de exfiltração e controle remoto eleva o risco de manipulação de informações estratégicas, monitoramento de decisões administrativas e comprometimento de infraestruturas críticas. O uso de técnicas de evasão sofisticadas, como o carregamento em memória e a camuflagem de processos, dificulta a detecção e resposta a incidentes, prolongando o tempo de permanência do atacante nos sistemas invadidos.
Para organizações privadas que operam em setores regulados, como energia, logística, saúde e finanças, a estabilidade dos sistemas governamentais é um fator essencial de continuidade de negócios. Ataques como o do FamousSparrow podem gerar efeitos cascata, impactando desde a emissão de documentos até a liberação de cargas em portos e fronteiras.
Desafios de defesa: limites das soluções tradicionais
O caso SparroWocky ilustra os desafios enfrentados por equipes de TI e segurança diante de ameaças persistentes avançadas (APT, do inglês Advanced Persistent Threat). O uso de técnicas como DLL side-loading, execução de payloads diretamente na memória e criptografia de tráfego com TLS e RC4 reduz drasticamente a eficácia de antivírus convencionais e sistemas de detecção baseados em assinaturas.
Além disso, a integração de componentes de código aberto e a capacidade de modularidade do backdoor dificultam a criação de indicadores de comprometimento universais. A própria ESET recomenda que organizações revisem suas políticas de monitoramento de processos, reforcem a análise de comportamento em endpoints e adotem estratégias de defesa em profundidade, incluindo segmentação de redes e controles de acesso rigorosos.
Em ambientes governamentais e empresariais, a dependência de sistemas legados e a complexidade das redes aumentam a superfície de ataque, tornando essencial a atualização constante de mecanismos de proteção e a capacitação de equipes para resposta rápida a incidentes.
Perspectivas para o setor público e privado na América Latina
O relatório da ESET, embora seja a principal referência sobre a campanha do FamousSparrow até o momento, serve de alerta para governos e empresas em toda a região. A concentração dos ataques em países latino-americanos, aliada ao contexto geopolítico envolvendo interesses dos Estados Unidos e da China, sugere que a região continuará sendo alvo prioritário de operações de espionagem digital.
Para gestores públicos e executivos de TI, o episódio reforça a necessidade de avaliar criticamente a resiliência de suas infraestruturas digitais. A dependência de serviços governamentais por parte de empresas do Polo Industrial de Manaus, por exemplo, acentua a importância de garantir conectividade estável, políticas de backup e planos de contingência para minimizar impactos em caso de incidentes que afetem órgãos públicos.
O caso SparroWocky também destaca a relevância de parcerias com fornecedores de tecnologia que ofereçam suporte local, capacidade de resposta rápida e soluções adaptadas ao contexto regulatório e operacional brasileiro. A integração entre equipes de segurança pública e privada pode ser determinante para a detecção precoce e mitigação de ameaças que cruzam fronteiras institucionais.
Em síntese, a campanha do FamousSparrow expõe vulnerabilidades estruturais e reforça a urgência de investimentos coordenados em cibersegurança, especialmente em setores críticos e regiões estratégicas como a Amazônia.
O avanço de campanhas como a do FamousSparrow evidencia que a proteção de dados e operações críticas na América Latina depende cada vez mais de uma infraestrutura digital resiliente, capaz de suportar ataques sofisticados e garantir a continuidade dos serviços públicos e privados, mesmo diante de ameaças persistentes e alinhadas a interesses geopolíticos globais.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Ataques APT não esperam o governo voltar ao ar. Quando sistemas públicos ficam instáveis por ataques, sua operação também para. O IP Premium Dedicado oferece link empresarial de fibra dedicada, SLA garantido em contrato e IP fixo para VPNs e integrações críticas. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
