

IA · análise
Mais de 10 mil chaves AWS ativas expostas publicamente, incluindo 242 com acesso de administrador
Relatório da Truffle Security revela que milhares de credenciais da AWS, muitas com privilégios totais, permanecem expostas em plataformas públicas há anos. A maioria das empresas afetadas não rotaciona nem monitora essas chaves, ampliando riscos de ataques e prejuízos financeiros.
O mercado corporativo de TI costuma confiar que as melhores práticas de segurança em nuvem são amplamente seguidas, especialmente por empresas maduras e provedores de tecnologia. No entanto, um levantamento recente da Truffle Security, divulgado por veículos como CISO Advisor e IT Pro, desafia essa crença ao expor a dimensão real do descuido com credenciais sensíveis na Amazon Web Services (AWS). Mais de 10 mil chaves de acesso ativas, muitas com privilégios administrativos, foram encontradas publicamente expostas ao longo de quatro anos, evidenciando um risco sistêmico que afeta organizações de todos os portes e setores.
O panorama do vazamento: números e origens
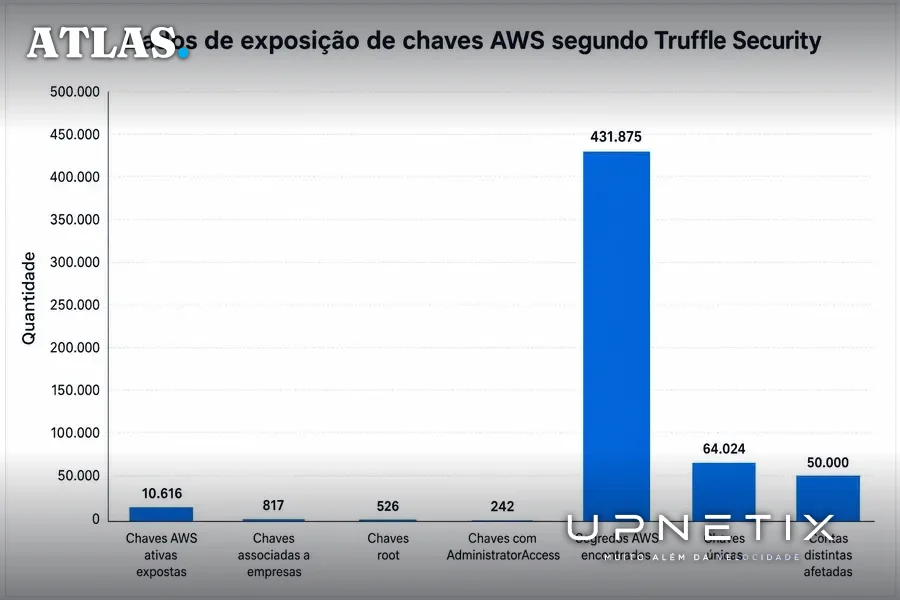
De acordo com o relatório da Truffle Security, entre agosto de 2022 e agosto de 2026, foram identificadas 10.616 chaves de acesso AWS ativas e válidas publicamente expostas. Destas, 817 estavam associadas a empresas, sendo 526 chaves root, o tipo de credencial com maior nível de privilégio possível dentro da plataforma. O dado é consistente em ambas as fontes consultadas, que destacam a gravidade do cenário.
O volume total de segredos AWS identificados em repositórios de código, históricos Git, conjuntos de dados, imagens Docker e registros de integração contínua chegou a 431.875, dos quais 64.024 eram chaves únicas, correspondendo a mais de 50 mil contas AWS distintas após a eliminação de duplicatas. A plataforma Hugging Face, voltada ao compartilhamento de modelos de inteligência artificial, foi apontada como a maior fonte individual de vazamento, com 8.482 exposições únicas de chaves AWS. Segundo a Truffle Security, 17,9% dessas chaves vazadas na Hugging Face eram do tipo root, a maior proporção entre todas as fontes analisadas.
Permissões elevadas e risco de comprometimento total
O dado mais alarmante para empresas é a presença de 242 chaves expostas associadas a usuários do Identity and Access Management (IAM) com a política AdministratorAccess. Isso significa que, caso um invasor obtenha uma dessas credenciais, terá permissão para criar, modificar, excluir e visualizar virtualmente todos os serviços e recursos da AWS dentro da conta comprometida. A Truffle Security ressalta que cada uma das 768 chaves ativas com privilégios elevados oferece controle total sobre a conta AWS da empresa afetada.
As consequências práticas desse tipo de exposição são graves: acesso, exfiltração ou destruição de dados hospedados na nuvem, controle de servidores e aplicações, criação de contas administrativas para acesso persistente e implantação de mineradores de criptomoedas, o que pode resultar em custos inesperados e substanciais para a organização. O risco não se limita ao roubo de informações, mas inclui também impactos financeiros diretos e a possibilidade de paralisação de operações críticas.
Chaves antigas, sem rotação e pouca vigilância
Um aspecto recorrente nas análises das duas fontes é a idade das chaves expostas. Das 2.903 chaves com datas de criação disponíveis, a idade média era de 1.831 dias (aproximadamente cinco anos), com a mais antiga chegando a 17,4 anos, quase tão antiga quanto o próprio sistema IAM da AWS. Apenas 398 dessas entradas (13,7%) tinham uma chave de acesso mais recente associada ao mesmo usuário, indicando que a grande maioria nunca passou por rotação ou substituição.
O relatório também destaca que quase metade das chaves vazadas foi encontrada mais de uma vez em diferentes repositórios, datasets ou imagens, sugerindo que o problema não é pontual, mas recorrente e amplamente disseminado. Além disso, a configuração de alertas de orçamento, que poderia sinalizar uso anômalo (como mineração de criptomoedas), é praticamente inexistente: apenas 262 das 2.754 contas analisadas tinham algum tipo de alerta ativo, o que representa menos de 10% do total.
Resposta da AWS e recomendações de mitigação
Em resposta ao relatório, a AWS afirmou que notifica clientes sobre chaves expostas, investiga os casos reportados e aplica políticas de quarentena para minimizar riscos sem interromper o ambiente de TI dos clientes. A empresa reforça seu modelo de responsabilidade compartilhada, orientando os clientes a seguir práticas recomendadas de segurança, identidade e conformidade. Um porta-voz da AWS declarou ao IT Pro: “Any time AWS is aware of exposed keys, we notify the affected customers. We also thoroughly investigate all reports of exposed keys and quickly take any necessary actions, such as applying quarantine policies to minimize risks for customers without disrupting their IT environment.”
Entre as recomendações dos pesquisadores da Truffle Security estão a exclusão de todas as chaves de acesso root, revisão das credenciais IAM por idade, rotação ou revogação imediata de chaves expostas e a configuração de alertas de orçamento, mesmo que mínimos, para detectar rapidamente atividades suspeitas. Eles também alertam que, uma vez que uma chave é publicada em um repositório público ou dataset, deletar o arquivo não elimina o risco, pois cópias podem ter sido feitas e indexadas em múltiplos locais.
O contra-argumento: limites e responsabilidades
Embora a AWS destaque seu compromisso em notificar clientes e aplicar políticas de contenção, o relatório da Truffle Security aponta limitações práticas desse modelo. Segundo o IT Pro, 929 usuários IAM ativos estavam sob a política AWSCompromisedKeyQuarantine, aplicada pela AWS para restringir chaves comprometidas, mas 112 desses casos ainda utilizavam uma versão antiga da política, descontinuada em 2023, e continuavam autenticando normalmente. Além disso, muitos desses incidentes foram detectados há mais de três anos, com notificação formal aos responsáveis, mas sem que as empresas tomassem providências efetivas.
Esse cenário evidencia um ponto crítico: a responsabilidade final pela gestão de credenciais e segurança na nuvem permanece com o cliente, independentemente das notificações ou políticas automatizadas do provedor. A AWS pode mitigar riscos, mas não substitui a necessidade de governança interna rigorosa, processos de rotação de chaves e monitoramento contínuo por parte das equipes de TI e segurança das empresas.
O que ainda não se sabe e riscos para empresas brasileiras
Apesar da riqueza de dados, o relatório não detalha o perfil das empresas afetadas, nem quantifica o impacto direto em setores específicos ou regiões, como o Polo Industrial de Manaus. Também não há clareza sobre a quantidade de incidentes efetivamente explorados por atacantes, embora o potencial de dano seja elevado. Outro ponto em aberto é o tempo médio entre a exposição da chave e a detecção ou resposta, fator crucial para limitar prejuízos.
Para organizações brasileiras, especialmente aquelas com operações industriais, logísticas ou de serviços críticos, a exposição de chaves AWS representa um vetor de risco que pode comprometer dados sensíveis, operações automatizadas e até a continuidade do negócio. O fato de a maioria das chaves expostas ser antiga e nunca rotacionada indica que muitas empresas subestimam o risco ou não possuem processos maduros de governança de nuvem. Em ambientes de alta disponibilidade, como os exigidos por indústrias do Amazonas, a falha em proteger credenciais pode resultar em paralisações, perdas financeiras e danos reputacionais de difícil reversão.
O alerta deixado pelo relatório da Truffle Security é claro: a exposição de credenciais na nuvem não é um problema restrito a desenvolvedores desatentos ou startups em crescimento acelerado. Grandes empresas, plataformas de IA e repositórios amplamente utilizados também contribuem para o acúmulo de riscos, muitas vezes sem mecanismos de detecção ou resposta à altura da ameaça. Para quem opera em ambientes críticos, a revisão urgente das práticas de gestão de credenciais e a implementação de controles de monitoramento e resposta não são mais opcionais, mas uma exigência para a continuidade e segurança do negócio.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Chave exposta não espera auditoria anual. Se sua operação depende de nuvem, cada credencial vazada pode custar caro em minutos. O IP Premium Dedicado da Upnetix oferece IP fixo, redundância e suporte humano local para proteger conexões críticas. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
