
Wi-Fi & Segurança · análise
Mais de 9 mil chaves AWS vazadas permanecem ativas, expondo empresas a riscos críticos
Levantamento revela milhares de credenciais AWS expostas e ainda válidas, muitas com privilégios totais. Falha na rotação e resposta insuficiente ampliam o perigo para operações corporativas.
A crença de que a infraestrutura em nuvem está segura por padrão, especialmente em grandes plataformas como a AWS, foi desafiada por uma onda de exposições massivas de credenciais. Segundo levantamento da Truffle Security, divulgado por Bleeping Computer e Infosecurity Magazine, mais de 9.300 chaves de acesso à Amazon Web Services (AWS) vazaram publicamente entre agosto de 2022 e agosto de 2026, e continuam ativas. O dado desmente a percepção de que incidentes desse tipo são rapidamente neutralizados e não afetam contas corporativas críticas.
Vazamento em larga escala: números e contexto
A Truffle Security identificou 64.024 chaves AWS únicas expostas em repositórios de código, históricos Git, datasets, imagens Docker, registros e logs de integração contínua, segundo ambos os veículos. Após remoção de duplicidades, essas credenciais correspondiam a 50.654 contas AWS distintas. O grupo conseguiu revalidar 10.616 pares completos de credenciais, dos quais 88% ainda autenticavam com sucesso até agosto de 2026.
Entre as chaves corporativas, 817 estavam ligadas a empresas, sendo 526 do tipo root, a identidade de maior privilégio, sem restrições de permissões. Além disso, 242 chaves pertenciam a usuários IAM (Identity and Access Management) com política de administrador, permitindo controle total sobre recursos, criação, modificação e exclusão de serviços na conta.
O caso mais emblemático foi o da Hugging Face, plataforma de compartilhamento de modelos de IA, que concentrou 8.482 chaves únicas expostas. Destas, 17,9% eram root, conforme detalhado pelo Bleeping Computer.
O que está em jogo: impacto operacional e financeiro
O acesso não autorizado a uma chave AWS válida pode ter consequências devastadoras para empresas. Como destacam as fontes, um invasor pode acessar, exfiltrar ou apagar dados hospedados na nuvem, assumir o controle de servidores e aplicações, criar contas administrativas para acesso persistente e até instalar mineradores de criptomoedas, gerando custos inesperados e potencialmente altos.
Apesar do risco, apenas 262 das 2.754 contas legíveis analisadas tinham alertas de orçamento configurados, segundo a Truffle Security. Isso significa que mais de 90% das organizações afetadas não seriam notificadas sobre aumentos anormais de consumo, como os provocados por mineração ilícita.
O problema é agravado pela falta de rotação de chaves: dos 2.903 pares com data de criação disponível, a idade mediana era de 1.831 dias (quase cinco anos), e apenas 13,7% tinham uma chave mais recente associada ao mesmo usuário. Ou seja, a maioria das credenciais nunca foi substituída, contrariando boas práticas de segurança.
A resposta da AWS e o debate sobre a eficácia das medidas
Em nota enviada ao Bleeping Computer, a AWS afirmou que notifica clientes sempre que detecta credenciais expostas e aplica políticas de quarentena para minimizar riscos sem interromper o ambiente de TI. A empresa reforçou o modelo de responsabilidade compartilhada e orientou clientes a seguir as melhores práticas de segurança, incluindo a exclusão de chaves root e a rotação periódica de credenciais.
No entanto, a abordagem da AWS foi criticada por analistas como Corey Quinn, colunista do The Register. Para ele, a política de quarentena não é suficiente: “Se eu tiver acesso às suas credenciais (ainda mais se forem root), desativá-las pode de fato quebrar sua aplicação, mas como invasor eu posso fazer muito pior.” Quinn detalha que, mesmo sob quarentena, várias ações críticas permanecem possíveis, como manipulação de bancos de dados RDS, execução de comandos em instâncias EC2, assunção de outros papéis (roles), envio de e-mails fraudulentos por SES, publicação de mensagens via SNS e, principalmente, alteração de configurações de buckets S3 para impedir remoção de dados por décadas.
O especialista aponta que a lista de permissões residuais é extensa e inclui operações que podem comprometer backups, destruir stacks do CloudFormation e acessar segredos armazenados. Segundo ele, “a única forma de remover certas travas é deletar toda a conta AWS”.
Por que as empresas continuam vulneráveis?
O consenso entre as fontes é que a exposição de chaves AWS decorre, em grande parte, de práticas inseguras de desenvolvimento, como o versionamento de credenciais em repositórios públicos e a ausência de políticas de rotação. A Truffle Security recomenda que toda chave root seja excluída, que IAMs sejam revisados por idade e que qualquer credencial exposta seja tratada como comprometida permanentemente.
Outro fator é a baixa adoção de alertas de orçamento, que poderiam sinalizar rapidamente atividades anômalas. A Infosecurity Magazine destaca que apenas 9,5% das contas afetadas tinham esse tipo de monitoramento. Além disso, a recorrência de chaves vazadas é alta: 43% das credenciais apareceram mais de uma vez em diferentes fontes públicas.
O contra-argumento da AWS, de que a revogação imediata pode causar interrupções em workloads críticos, reflete o dilema entre continuidade operacional e segurança. No entanto, como ressalta Quinn, a manutenção de credenciais comprometidas representa um risco muito maior do que a possível indisponibilidade temporária de serviços.
O que ainda não se sabe e os riscos para operações no Brasil
Apesar do volume de chaves expostas e da gravidade dos potenciais impactos, as fontes não detalham quantas empresas brasileiras ou órgãos públicos estão entre as vítimas. Também não há dados sobre incidentes reais decorrentes dessas exposições, nem sobre o tempo médio entre a notificação pela AWS e a remediação efetiva pelas organizações.
Outra incerteza é a extensão dos danos possíveis mesmo após a aplicação da política de quarentena, já que, como apontado por The Register, múltiplas permissões críticas permanecem ativas. As consequências para operações industriais, financeiras ou de governo podem ser severas, especialmente em regiões como Manaus, onde a dependência de infraestrutura em nuvem cresce rapidamente e a exposição pode afetar cadeias produtivas inteiras.
Implicações práticas para empresas: o que muda na gestão de infraestrutura
Para gestores de TI e decisores de negócios, o episódio evidencia que a terceirização da segurança para o provedor de nuvem não elimina riscos. A exposição de credenciais compromete não só a confidencialidade, mas também a integridade e a disponibilidade de dados e serviços críticos. A ausência de rotação de chaves, monitoramento de gastos e resposta rápida a incidentes amplia a superfície de ataque e pode gerar prejuízos financeiros e reputacionais significativos.
Empresas que operam no Polo Industrial de Manaus ou prestam serviços ao setor público devem revisar imediatamente suas práticas de gestão de credenciais, implementar políticas de rotação obrigatória, configurar alertas de orçamento e tratar qualquer suspeita de exposição como incidente grave. A dependência de nuvem exige processos robustos de governança e integração com infraestrutura local segura, para que a continuidade operacional não dependa apenas de medidas paliativas do fornecedor global.
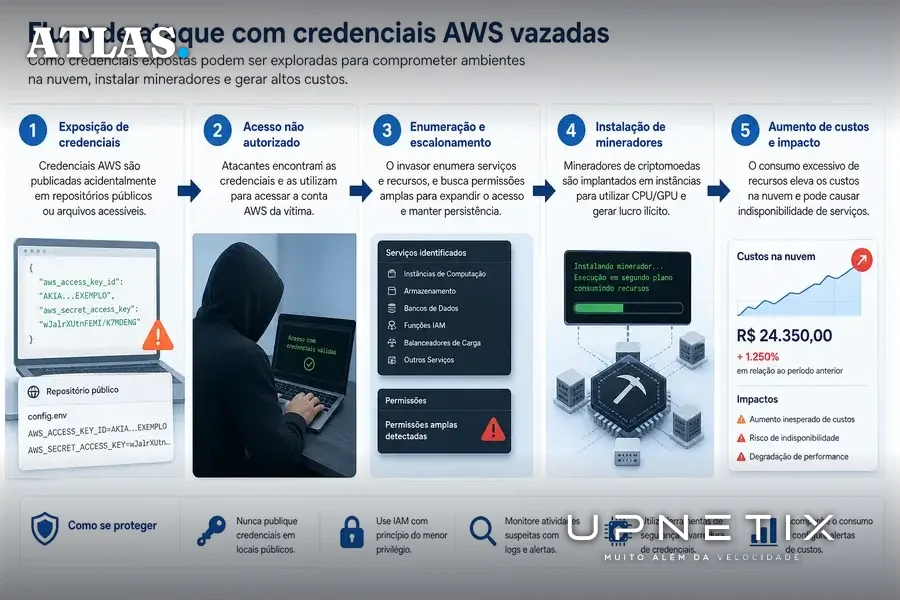
O caso das chaves AWS vazadas mostra que a negligência com credenciais pode transformar qualquer ambiente em nuvem em um vetor de ataque de alto impacto. A resposta não está apenas em confiar nas políticas do provedor, mas em construir uma arquitetura de conectividade e monitoramento capaz de detectar, isolar e reagir a exposições antes que elas se convertam em crise operacional.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Chave vazada não espera a TI agir. A exposição de credenciais AWS pode paralisar sistemas críticos e gerar custos inesperados. O IP Premium Dedicado oferece conexão de fibra empresarial com IP fixo e suporte humano 24/7, facilitando o controle e a resposta rápida a incidentes. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
