
IA · análise
Resolução CNSIC nº 20 redefine monitoramento de ameaças a infraestruturas críticas: ABIN assume papel central
Nova diretriz federal coloca a Agência Brasileira de Inteligência como órgão responsável pelo monitoramento de ameaças a infraestruturas críticas, com impacto direto sobre operadores, agências reguladoras e ministérios. Mudança exige revisão de processos e atenção de empresas do setor.
O setor de infraestrutura crítica brasileiro enfrenta uma mudança de paradigma: a Resolução CNSIC nº 20, publicada em 1º de setembro de 2026, estabelece novas diretrizes para a proteção de ativos essenciais do país e coloca a Agência Brasileira de Inteligência (ABIN) como órgão central para o monitoramento de ameaças. Essa decisão, detalhada em publicações como CISO Advisor, Teletime e Convergência Digital, desafia a percepção confortável de que a segurança desses ativos depende apenas de protocolos internos das empresas ou de ações isoladas das agências reguladoras. Agora, o fluxo de informação e resposta a incidentes passa a ser compartilhado e monitorado em tempo real por um órgão de inteligência nacional, com consequências práticas para operadores privados, órgãos públicos e o ecossistema de telecomunicações.
Nova cadeia de responsabilidades: o que muda na prática
Até a publicação da Resolução CNSIC nº 20, a atuação sobre incidentes em infraestruturas críticas era fragmentada entre operadores, agências setoriais e, em casos extremos, ministérios. Segundo o CISO Advisor, a nova norma define instâncias claras de acionamento da segurança pública e níveis de impacto para incidentes, além de estabelecer a atuação coordenada entre operadores, reguladores e ministérios setoriais. O consenso entre as fontes é que a ABIN assume o papel de monitoramento contínuo das ameaças, enquanto os Ministérios da Justiça e Segurança Pública e da Defesa podem ser acionados para coordenar esforços de resposta.
O processo detalhado em Teletime e Convergência Digital estabelece que o operador da infraestrutura deve identificar incidentes, classificar o nível de impacto, adotar medidas de controle e informar os órgãos reguladores e de segurança pública locais. As agências reguladoras têm a função de monitorar, avaliar e, se necessário, alterar a classificação do incidente, além de informar o ministério setorial correspondente. O ministério, por sua vez, acompanha o incidente e avalia a necessidade de acionar órgãos de segurança pública ou as Forças Armadas, conforme o grau de gravidade.
O texto da Convergência Digital ressalta que a primeira avaliação do incidente cabe ao operador, inclusive quando se trata de empresa privada. A agência reguladora pode confirmar ou revisar essa avaliação, mas a resolução não fixa parâmetros quantitativos para diferenciar os quatro níveis de impacto, baixo, médio, elevado e excepcional. O uso de termos como “impacto limitado” ou “periculosidade extremos” deixa margem para interpretações, tornando a avaliação inicial dependente do julgamento do operador e da agência setorial.
ABIN: monitoramento sem comando operacional
Apesar de assumir o monitoramento das ameaças, a ABIN não comanda a resposta operacional aos incidentes. Segundo o CISO Advisor e a Convergência Digital, a agência atua como centro de inteligência, mas a decisão sobre o emprego das forças de segurança permanece distribuída entre operadores, reguladores e ministérios. O Ministério da Justiça e Segurança Pública coordena a resposta federal quando necessário, enquanto o Ministério da Defesa pode ser acionado em situações excepcionais, de acordo com regras já estabelecidas pela legislação brasileira.
O papel da ABIN, portanto, é fornecer informações estratégicas e monitorar ameaças de forma contínua, fortalecendo sua missão institucional. O CISO Advisor destaca que esse fortalecimento ocorre em um contexto de desafios internos, já que a agência possui cerca de 80% de seus cargos vagos, conforme relatório da CPI do Crime Organizado. Isso levanta dúvidas sobre a capacidade da ABIN de cumprir plenamente o novo papel, especialmente diante do volume e da complexidade das ameaças modernas, que incluem tanto ataques físicos quanto cibernéticos.
Outro ponto relevante, apontado pela Convergência Digital, é que a resolução não detalha como as informações produzidas pela ABIN serão compartilhadas com operadores, reguladores e ministérios. Não há, no texto, um procedimento específico para situações em que a inteligência detecta uma ameaça antes do operador. Essa lacuna pode gerar incertezas operacionais, especialmente em setores onde a velocidade de resposta é crítica.
Níveis de impacto e escalonamento de resposta
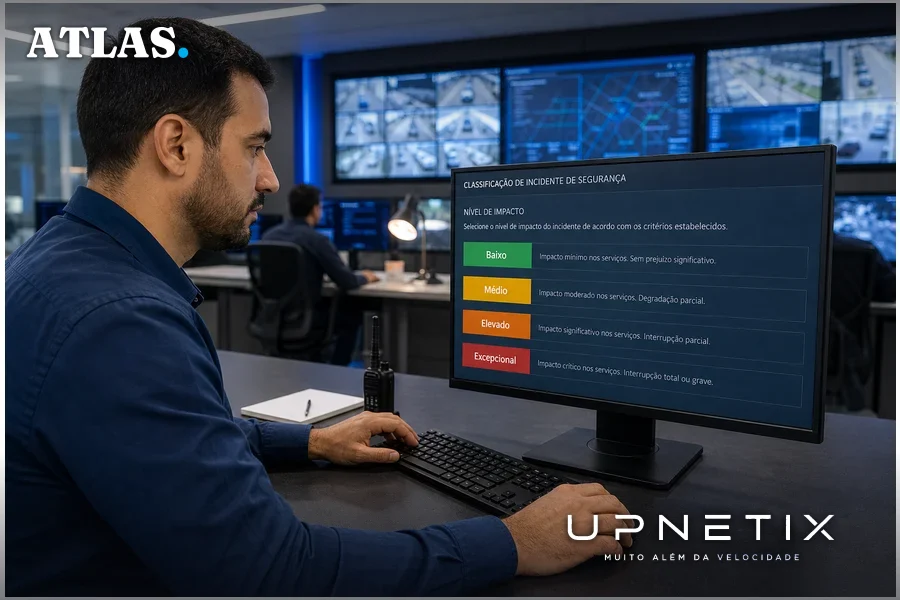
A Resolução CNSIC nº 20 introduz uma classificação de quatro níveis de impacto para incidentes em infraestruturas críticas: baixo, médio, elevado e excepcional. Segundo detalhamento da Convergência Digital, o impacto baixo limita-se ao perímetro da infraestrutura e é tratado com segurança patrimonial. O nível médio exige, no mínimo, o acionamento da segurança pública local. O nível elevado requer a atuação da segurança pública federal, e o nível excepcional pode levar ao emprego das Forças Armadas, sempre sob coordenação do Ministério da Defesa e dentro dos limites legais existentes.
O escalonamento não é automático: cada instância pode agir simultaneamente ou em sequência, sem necessidade de aguardar a conclusão da etapa anterior. Isso permite respostas mais ágeis, mas também amplia a responsabilidade das empresas operadoras, que precisam estar preparadas para classificar e comunicar incidentes de maneira precisa e tempestiva.
Uma limitação apontada por Convergência Digital é a ausência de critérios objetivos para a classificação dos níveis de impacto. A falta de indicadores claros, como número de pessoas afetadas, extensão territorial, duração da interrupção ou prejuízo econômico, pode gerar interpretações divergentes entre operadores e reguladores, aumentando o risco de sub ou superdimensionamento da resposta.
Infraestrutura digital e o desafio dos ataques cibernéticos
As novas diretrizes abrangem setores tradicionalmente classificados como críticos, energia, transportes, água, telecomunicações, sistemas financeiros e serviços públicos. No entanto, o texto da resolução não apresenta uma lista nominal de empresas, redes ou sistemas abrangidos, nem detalha como as regras se aplicam especificamente a ataques cibernéticos. Como destaca a Convergência Digital, incidentes cibernéticos podem interromper serviços essenciais sem qualquer dano físico às instalações, mas a resolução utiliza os termos “incidente” e “ameaça” de forma ampla, sem criar uma classificação separada para ataques físicos e digitais.
Essa indefinição é particularmente relevante para o setor de telecomunicações e tecnologia, onde ataques cibernéticos têm potencial de causar prejuízos sistêmicos e afetar milhões de usuários em poucos minutos. A ausência de procedimentos específicos para compartilhamento de informações entre ABIN, operadores e reguladores pode dificultar a resposta coordenada a ameaças digitais, especialmente em cenários de ataque simultâneo a múltiplos ativos críticos.
Outro ponto de atenção é a circulação de informações sensíveis. O artigo 8º da resolução determina que todos os envolvidos devem observar a sensibilidade e a segurança das informações relacionadas a incidentes, mas não especifica quais dados serão públicos, reservados ou classificados. Isso pode gerar dúvidas sobre o que deve ou não ser comunicado, impactando a transparência e a colaboração entre as partes.
O que ainda não está definido: limitações e riscos para empresas
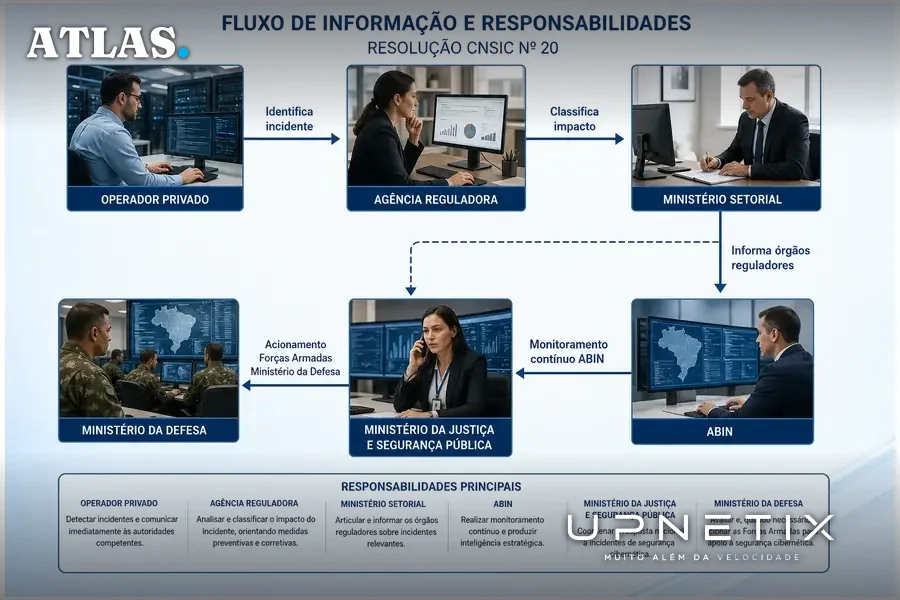
Apesar do avanço representado pela centralização do monitoramento na ABIN e da definição de uma cadeia de resposta, a Resolução CNSIC nº 20 deixa pontos críticos em aberto. Não há, por exemplo, clareza sobre como será feita a integração entre sistemas de monitoramento de diferentes setores, nem sobre os mecanismos para garantir que a ABIN receba informações em tempo real, como ressalta o CISO Advisor. A ausência de parâmetros objetivos para a classificação dos níveis de impacto pode gerar conflitos entre operadores e reguladores, especialmente em situações de crise.
Além disso, como lembra a Convergência Digital, o Marco Legal da Cibersegurança ainda não foi votado no Congresso Nacional, o que significa que não há definição legal consolidada sobre agência reguladora para o tema. Isso pode dificultar a aplicação uniforme das diretrizes, especialmente em setores onde a regulação ainda é incipiente ou fragmentada.
Empresas privadas que operam infraestruturas críticas, como provedores de telecomunicações, data centers e utilities, precisam revisar seus protocolos internos de identificação, classificação e comunicação de incidentes. A responsabilidade de realizar a primeira avaliação e acionar a cadeia de resposta coloca pressão adicional sobre equipes de segurança e compliance, que passam a responder não só a reguladores setoriais, mas também a um órgão de inteligência nacional.
Implicações para operações empresariais e contexto regional
Para organizações que dependem de infraestrutura crítica, especialmente no contexto do Polo Industrial de Manaus e do setor público regional, as novas diretrizes exigem uma revisão urgente dos processos de gestão de incidentes e comunicação com autoridades. A centralização do monitoramento na ABIN pode aumentar a eficiência na detecção de ameaças, mas também impõe a necessidade de integração de sistemas e protocolos, além de treinamento contínuo das equipes responsáveis.
O papel ampliado da ABIN, aliado à possibilidade de escalonamento rápido para instâncias federais, pode reduzir o tempo de resposta a incidentes graves, mas também aumenta a exposição das empresas a auditorias e investigações externas. A falta de critérios objetivos para classificação de incidentes e a indefinição sobre o compartilhamento de informações sensíveis criam um ambiente de incerteza regulatória, que pode impactar decisões de investimento e estratégias de continuidade de negócios.
Em regiões como Manaus, onde a logística e a conectividade já enfrentam desafios estruturais, a necessidade de comunicação ágil e precisa com órgãos federais pode se tornar um fator crítico para a resiliência operacional. Empresas que não adaptarem seus processos à nova cadeia de responsabilidades correm o risco de atrasar respostas, sofrer sanções regulatórias ou, em casos extremos, ver sua operação interrompida por decisões externas.
O cenário desenhado pela Resolução CNSIC nº 20 exige que gestores de TI, compliance e segurança revisem imediatamente seus protocolos e invistam em infraestrutura de conectividade robusta, capaz de garantir comunicação segura e ininterrupta com autoridades e parceiros. A capacidade de identificar, classificar e comunicar incidentes em tempo real passa a ser não apenas uma exigência legal, mas um diferencial competitivo para quem opera ou depende de ativos críticos.
Ao centralizar o monitoramento de ameaças na ABIN e redefinir a cadeia de resposta a incidentes, a Resolução CNSIC nº 20 obriga empresas e órgãos públicos a repensarem seus fluxos de comunicação, classificação de riscos e integração de sistemas. Em um ambiente onde a fronteira entre ataques físicos e cibernéticos é cada vez mais tênue, a capacidade de responder rapidamente a incidentes depende da solidez da infraestrutura digital e da clareza dos protocolos internos. Para quem opera no ecossistema de infraestruturas críticas, especialmente em regiões estratégicas como Manaus, a adaptação a esse novo modelo é urgente e pode ser determinante para a continuidade dos negócios diante de ameaças cada vez mais sofisticadas.
Conteúdo B2B sobre conectividade, infraestrutura digital e gestão de TI, direto na caixa de entrada, sem spam.
Monitoramento centralizado exige resposta instantânea. A nova cadeia de resposta a incidentes demanda conectividade empresarial estável e comunicação ágil com órgãos federais. O IP Premium Dedicado da Upnetix oferece link de fibra dedicado, IP fixo e suporte 24/7. Avaliamos a viabilidade técnica no seu endereço antes de qualquer proposta. Nossa equipe entra em contato em até 1 dia útil com uma proposta sob medida.Fale com um especialista da Upnetix
O Atlas é o portal editorial da Upnetix. Conteúdo informativo, apurado em fontes públicas com apoio de inteligência artificial sob supervisão editorial; não constitui aconselhamento técnico, jurídico ou financeiro. Termos de uso e política editorial. Correções e direito de resposta: comercial@upnetix.com.br.
